시스템 침투 기술정보 없고 회사 소개만…보안업계 "신빙성 떨어지는 주장"
명단부터 올리는 심리전...본격 금전 갈취 노린 '사전 압박용 간보기' 관측
현대건설이 신흥 랜섬웨어 조직의 '해킹 피해 기업 목록'에 이름을 올렸다. 이는 해커 측의 일방적 주장일 뿐이며, 실제로 현대건설의 시스템이 침해당했거나 내부 자료가 유출된 정황은 확인되지 않았다. 램섬웨어는 시스템을 잠그거나 데이터를 암호화해 인질로 잡고 금전을 요구하는 악성 프로그램이다.
7일 사이버 공격 집단의 활동을 감시하는 전문 모니터링 사이트인 '랜섬룩'과 '브랜드디펜스
아틀라스'에 따르면, 해커 조직 '메타인크립터'는 이날 자신들의 다크웹(특수 웹브라우저로만 접속할 수 있는 암시장·익명 웹사이트) 유출 사이트에 피해 기업으로 'Hyundai E&C(현대건설의
영문 표기)'를 등록했다.
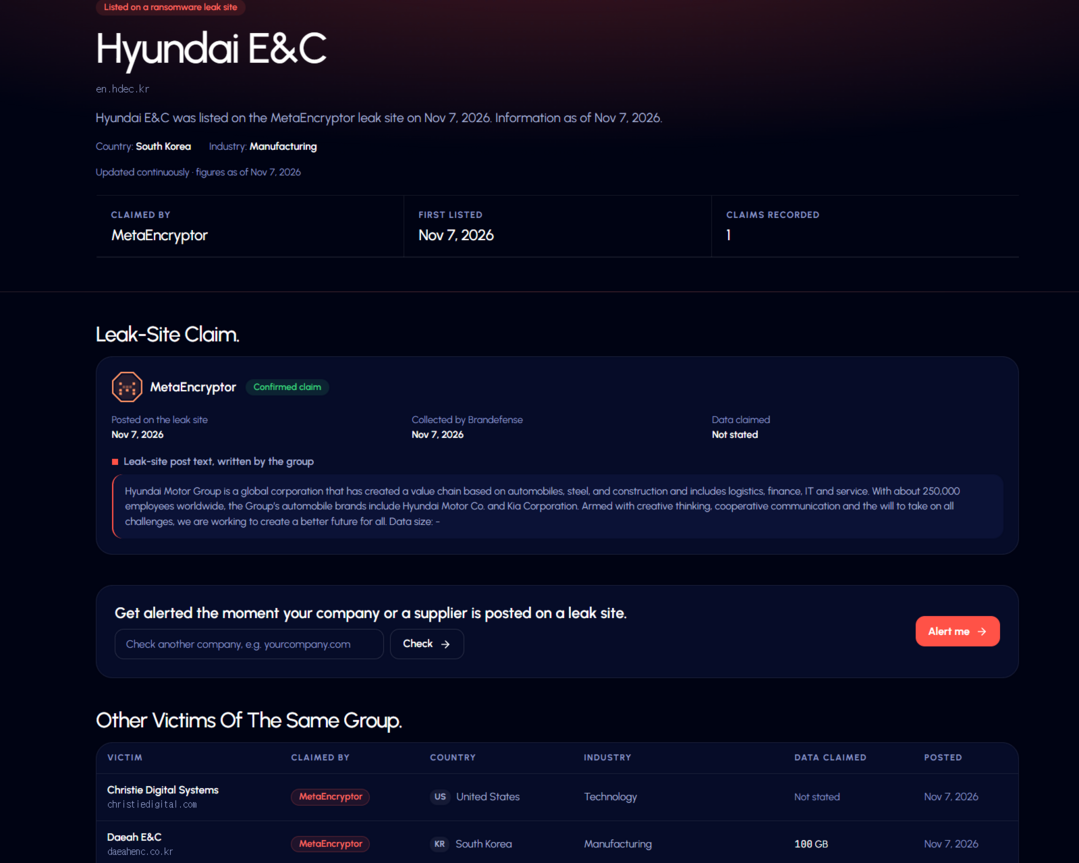 |
| ▲ 해커 조직 메타인크립터가 현대건설을 피해 기업으로 지목했다고 기록한 브랜디펜스의 위협정보 플랫폼 ATLAS 화면. 실제 침해 여부는 확인되지 않았다. [ATLAS 홈페이지 캡처] |
보안 분석 업체인 야줄 시큐리티는 해커들이 지목한 인터넷 주소가 실제 현대건설의 공식 영문 홈페이지(en.hdec.kr)와 일치한다고 밝혔다. 그러나 해커들이 올린 게시물을 살펴보면 신빙성이 크게 떨어진다는 지적이 나온다. 사이트에 실린 회사 소개 글이 현대건설의 고유 사업이나 건설 시스템에 대한 내용이 아니라, 현대자동차·기아 등 현대차그룹 전체를 소개하는 인터넷 백과사전 수준의 일반 문구이기 때문이다.
야줄 시큐리티는 "해커들이 구체적으로 어떻게 시스템에 침투했는지와
같은 기술적 정보는 전혀 내놓지 못했다"며, 현대건설을
언급해 놓고 모기업 집단 전체를 모호하게 거론했을 뿐이라고 지적했다.
보안 업계는 이번 사안을 '실제 침해 사고'가 아닌 '검증되지 않은 일방적 주장'으로 선을 긋고 있다. 추적 서비스인 '사이버시큐리티 트래커'는 해당 게시물에 '검증되지 않은 주장'이라는 표식을 붙였으며, 보안 전문가들 역시 해커 측 주장을 입증할 수 있는 어떤 독립적인 증거도 확보되지 않았다고 설명했다.
보안업체 위드시큐어에 따르면 메타인크립터는 데이터를 암호화해 업무를 마비시키고,
탈취한 데이터를 공개하겠다고 협박해 이중으로 금전을 갈취하는 '이중 갈취(Double Extortion)' 수법을 쓰는 범죄 조직이다. 통상
이들은 피해 기업을 압박하기 위해 다크웹 사이트에 명단부터 올려 심리전을 펼치곤 한다. 즉, 이번 게시 역시 본격적인 금전 요구를 위한 압박성 등록 단계일 뿐, 실제로
현대건설의 시스템이 암호화되었거나 데이터가 도난당했다는 구체적 근거는 확인되지 않았다.
현재 현대건설과 현대차그룹의 공식적인 피해 확인이나 반박 입장은 나오지 않은 상태다. 보안 전문가들은 "피해 기업의 공식 확인이나 객관적인 침해
증거가 나오기 전까지는, 해커들의 일방적인 명단 게시를 단순 미확인 정보로 취급해야 한다"고 당부했다.
KPI뉴스 / 류순열 기자 ryoosy@kpinews.kr
[저작권자ⓒ KPI뉴스. 무단전재-재배포 금지]