피해 계열사·자료 성격 불분명…개인정보 유출 여부도 확인 안 돼
랜섬웨어 조직 하이플록(HYFLOCK)이 삼성그룹을 공격해 1테라바이트(TB) 규모의 자료를 탈취했다고 주장했다. 서버 관리자 권한을 확보한 뒤 내부 시스템을 암호화했다는 설명이지만, 실제 침해 여부와 피해 법인, 자료의 진위는 확인되지 않았다.
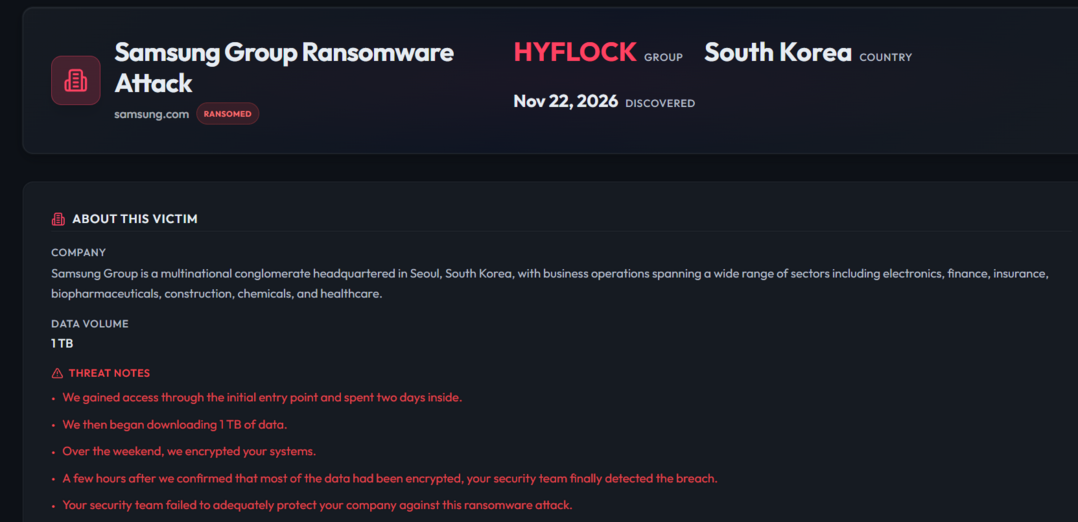 |
| ▲ 랜섬웨어 조직 하이플록(HYFLOCK)이 삼성그룹 자료 1TB를 탈취했다고 주장한 내용을 정리한 SOCRadar 화면. 실제 침해 여부와 자료 탈취 규모는 확인되지 않았다. [SOCRadar 화면 캡처] |
23일 글로벌 보안업체 브랜드디펜스의 위협정보 플랫폼 ATLAS에 따르면 하이플록은 지난 22일 자체 유출 사이트에 '삼성그룹: 랜섬웨어 공격으로 데이터 1TB 유출'이라는 제목의 게시물을 올렸다. 해당 게시물에는 삼성전자 공식 도메인인 'samsung.com'이 기재됐다. 랜섬웨어 추적 서비스 랜섬룩(RansomLook)에서도 같은 제목의 게시물이 확인됐다.
하이플록은 게시물에서 최초 침입 이후 이틀 동안 내부에서 활동하며 VMware의 서버 가상화 환경인 ESX의 관리자 권한을 확보했다고 주장했다.
이들은 피해 기업이 한때 ESX 장비의 네트워크 연결을 끊었지만, 접속 인증정보를 변경하지 않은 채 다음 날 장비를 다시 연결해 내부 접근을 이어갈 수 있었다고 설명했다.
이어 조직 내 사용자 계정과 접근 권한을 관리하는 도메인 컨트롤러 3대를 공격했다고 주장했다. 공격 대상이라고 지목한 서버 이름은 'samsung-cps', 'samsung-rtm', 'samsung-brn'이다. 이 과정에서 모든 비밀번호가 'Samsung01!'로 사용되고 있었다는 주장도 내놨다.
하이플록은 이후 1TB의 자료를 내려받고 주말 동안 시스템을 암호화했다고 밝혔다. 대부분의 자료가 암호화된 뒤 몇 시간이 지나서야 보안팀이 침해를 발견해 장비 연결을 차단하고 접속 인증정보를 변경했다는 주장이다. 자신들이 한 달 넘게 탐지되지 않았다고도 했다.
다만 이러한 설명은 모두 공격자가 게시한 내용으로, 실제 공격 과정과 자료 탈취 규모를 뒷받침하는 독립적인 검증 결과는 확인되지 않았다.
브랜드디펜스 역시 유출 사이트에 기업 이름이 올라온 것은 공격자의 주장이 게시됐다는 의미이며, 실제 침해가 확인됐다는 뜻은 아니라고 명시하고 있다.
공격자가 삼성그룹이라는 명칭과 삼성전자 도메인을 사용했지만, 어느 계열사나 해외법인의 시스템을 공격했다는 것인지도 불분명하다.
탈취했다고 주장한 자료의 구체적인 구성은 공개되지 않았다. 유출된 1TB는 약 1000기가바이트(GB)에 해당하지만, 업무 문서·이메일·백업자료 등의 포함 여부에 따라 의미가 달라진다. 용량만으로 개인정보 유출 여부나 피해 인원을 환산할 수는 없다.
앞서 삼성SDS 자회사 멀티캠퍼스에서도 개인정보 유출 사고가 발생했다. 멀티캠퍼스가 운영하는 온라인 임직원 교육 서비스 '러닝플랫폼'에 지난 9일 외부 비인가 접근이 발생했으며, 회사는 11일 밤 고객사에 유출 사실을 통지하고 개인정보보호위원회에 신고했다.
유출된 것으로 알려진 정보는 약 7만명분으로 이름·전화번호·이메일과 소속 부서·사번·사용자 아이디·직급·직위 등이 포함됐다. 정확한 피해 규모는 당시 확정되지 않았다. 멀티캠퍼스는 삼성 계열사 외에 금융회사와 공공기관 등에도 교육 서비스를 제공하고 있다.
KPI뉴스 / 양지욱 기자 yjw@kpinews.kr
[저작권자ⓒ KPI뉴스. 무단전재-재배포 금지]